
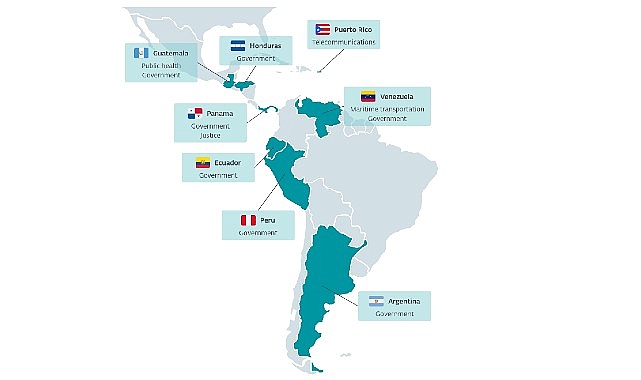
<strong>Siber güvenlik şirketi ESET, FamousSparrow üzerinde sürdürdüğü izleme çalışmaları, Çin ile bağlantılı APT (Gelişmiş Kalıcı Tehdit) grubunun yeni bir arka kapı programı olan SparroWocky’yi geliştirdiğini ve en azından Ağustos 2025’ten beri bunu Latin Amerika’daki çeşitli ülkelerde dağıttığını ortaya çıkardı. </strong></p><strong>Amerika Birleşik Devletleri’nin Latin Amerika’ya artan ilgisine Çin’in verdiği tepki olarak, FamousSparrow’un bu bölgedeki devlet kurumlarını hedef alan kapsamlı saldırılarını artırdığı düşünülüyor. ESET araştırmacıları, toplanan ilk örneklerin hepsinde İngiliz yazar, şair ve matematikçi Lewis Carroll’un (<em>Alice Harikalar Diyarında’nın</em> yazarı) yazdığı anlamsız şiir “Jabberwocky”nin ilk kıtasının yer alması nedeniyle bu arka kapıya SparroWocky adını verdiler.</strong></p>FamousSparrow, 2019 yılından beri aktif olduğu düşünülen, Çin ile bağlantılı bir siber casusluk grubu. ESET Research, grubu ilk olarak Eylül 2021’de ProxyLogon güvenlik açığını istismar ettiği sırada bir blog yazısında kamuoyuna duyurmuştu. Grup başlangıçta dünya çapındaki otelleri hedef almasıyla tanınıyordu ancak daha sonra hükümetleri, uluslararası kuruluşları, ticaret gruplarını, mühendislik şirketlerini ve hukuk firmalarını da hedef aldı. ESET, bu arka kapının kullanıldığı ilk saldırılardan bazılarında SparroWocky’nin FamousSparrow’a özel SparrowDoor aracılığıyla dağıtılmış olması nedeniyle son kampanyayı ve SparroWocky arka kapısını FamousSparrow’a atfediyor. Dahası, kurban profili FamousSparrow’un önceki hedefleriyle örtüşmekle kalmıyor; ESET, daha önce SparrowDoor ile hedef alınmış olan birçok kuruluşta SparroWocky’yi kullanma girişimlerini de kaydetmiştir. FamousSparrow, SparrowDoor arka kapısının bilinen tek kullanıcısıdır. </p>Modüler bir C++ arka kapısı olan SparroWocky, mimarisi ve yazarları tarafından kullanılan teknikler, analiz önleme hileleri ve Windows’un iç işleyişi konusunda derin bir bilgi birikimini gösteriyor. SparroWocky’ye geçişle birlikte FamousSparrow, açık kaynaklı projelerden alınan kodları doğrudan kötü amaçlı yazılımına dâhil etmeye başladı. ESET araştırmacısı Alexandre Côté Cyr, dünyaca ünlü şiirden alıntı yaparak şu açıklamayı yaptı: “Neyse ki SparroWocky’nin iç işleyişi, her ne kadar gelişmiş olsa da ‘gyre and gimble in the wabe’ kadar anlaşılmaz değil; bu sayede ‘vorpal blade’in baştan aşağı hareketi, bu arka kapının ayrıntılı bir analizini sunmamızı sağladı. Arjantin, Ekvador, Guatemala, Honduras, Panama, Peru, Porto Riko ve Venezuela’daki devlet kurumlarına karşı yeni bir arka kapı yazılımının kullanıldığını tespit ettik. Bu durum, ESET’in izlediği Çin bağlantılı APT grupları arasında nadir görülen bir olay; çünkü bu gruplar genellikle bu kadar uzun bir zaman diliminde dünyanın çeşitli bölgelerinde gözlemlenir.” </p>Latin Amerika’daki yüksek profilli hedeflere yönelik bu siber casusluk eğilimi -en geç- Temmuz 2025’te başlamış ve daha yakın zamanda SparroWocky’nin devreye girmesiyle devam etmiştir. Aslında, 2025 ortasından 2026’ya kadar, ESET telemetrisinde kaydedilen grubun hedeflerinin yüzde 90’ı bu bölgede yer almıştır. </p>ESET, bu kesintisiz odaklanmanın tesadüf olmadığını ve muhtemelen Çin’in bölgede son dönemde ABD’nin çeşitli girişimlerine verdiği tepkiyi yansıttığını düşünüyor. Nitekim, ABD Başkanı Donald Trump’ın ikinci dönemi, Latin Amerika’daki ABD çıkarlarının agresif bir şekilde yeniden teyit edilmesine yol açmıştı. Bu durum, Çin’in son on yılda kıtanın genelinde enerji, madencilik ve telekomünikasyon gibi alanlarda geliştirdiği çeşitli uzun vadeli yatırımları tehdit etmektedir. FamousSparrow’un faaliyetleri, muhtemelen Çin’in yerel hükümetlerin mevcut ABD baskılarına vereceği tepkiyi daha iyi izlemesine ve öngörmesine yardımcı olmayı amaçlamaktadır. Bazı durumlarda, belirli unsurlar bu hipotezi açıkça doğruluyor gibi görünüyor. Örneğin, hedef alınan Panamalı kuruluşlardan biri, kanal bölgesinde bulunan ve yakın zamana kadar Çin merkezli bir şirket tarafından işletilen iki büyük limanla ilgili devam eden ticari anlaşmazlığa doğrudan dâhildir. </p>SparroWocky’nin dikkat çeken özellikleri arasında, rastgele dosyaları çalıştırma, TCP proxy’si olarak işlev görme ve komutları yürütme yetenekleri bulunuyor. Bu arka kapı ayrıca bilgisayar adı, kullanıcı adı, etki alanı adı, Windows sürümü ve ağ arayüzlerinin IP adresleri gibi, ele geçirilen makineye ilişkin genel bilgileri de topluyor. SparroWocky ayrıca dosyaları dışarı sızdırma ve periyodik olarak ekran görüntüsü alma yeteneğine de sahip. Dışarı sızdırılan bilgiler RC4 kullanılarak şifrelenir ve TLS protokolü üzerinden gönderilir. Yapılandırmasına bağlı olarak SparroWocky, özel bir hizmet oluşturarak veya kayıt defterindeki Run anahtarına bir giriş ekleyerek kalıcılık sağlayabilir. </p>Kötü amaçlı yazılım, analizini zorlaştırmak ve mevcut olabilecek güvenlik yazılımlarından kaçınmak için birkaç teknik kullanır. Arka kapı, tespit edilmekten kaçınmak amacıyla bellekteki düşük seviyeli yapıları manipüle eder ve çalışma zamanında kodu yamalar. FamousSparrow, kendi kötü amaçlı hedefleri için hâlâ açık kaynaklı saldırı araçlarını kullanıyor. Daha önce bu araçlar, esas olarak grubun arka kapısı ile birlikte kullanılıyordu. ESET araştırmacıları, SparroWocky’nin açık kaynak kodunu kendi özel arka kapısına doğrudan entegre etme geliştirme yeteneklerine de sahip olduğunu gözlemledi. SparroWocky, birçok kırmızı takım ve sızma testi aracı tarafından desteklenen özel bir yürütülebilir dosya türü olan Beacon Object Files’ı yükleme ve çalıştırma yeteneğine sahip.</p> </p>Kaynak: (BYZHA) Beyaz Haber Ajansı</p>
ESET, Latin Amerika hükümetlerini hedef alan siber casusluk faaliyetlerini ortaya çıkardı
Siber güvenlik şirketi ESET, FamousSparrow üzerinde sürdürdüğü izleme çalışmaları, Çin ile bağlantılı APT (Gelişmiş Kalıcı Tehdit) grubunun yeni bir arka kapı programı olan SparroWocky’yi geliştirdiğini ve en azından Ağustos 2025’ten beri bunu Latin Amerika’daki çeşitli ülkelerde dağıttığını ortaya çıkardı.
Yorumlar 0
Yorum Yap
Henüz yorum yok. İlk yorumu siz yapın!